
Autorización
Credenciales del contrato
Las credenciales que piden los securitySchemes de un contrato, dónde completarlas en el ambiente y cómo envía Luvin cada una en los workflows.
Un contrato (OpenAPI) dice en sus securitySchemes cómo está protegida la API. En los workflows, Luvin los lee y te pide un valor por esquema en la sección Credenciales del ambiente. Es lo que usa por defecto cada API de un workflow: no tienes que configurar nada más.
Ejemplo
Sección titulada «Ejemplo»Un contrato declara:
components: securitySchemes: shopKey: type: apiKey in: header name: X-Shop-Key shopBearer: type: http scheme: bearerEn el ambiente, Credenciales muestra un campo para shopKey (tipo apiKey · header "X-Shop-Key") y uno para shopBearer (tipo bearer). Con k-123 y abc123 completados, un paso protegido sale con:
X-Shop-Key: k-123Authorization: Bearer abc123Completarlas
Sección titulada «Completarlas»- Abre el ambiente de la colección.
- En Credenciales, busca el esquema. Cada campo muestra el nombre del esquema, su tipo y la API (fuente) a la que pertenece. Si dos APIs usan el mismo nombre de esquema, el nombre empieza con la API:
shop · shopKey. - Pega el valor, o escribe un secreto como
{{apiKey}}. - Mira el contador, por ejemplo 1/2 completas. Se pone verde cuando todas están completas.
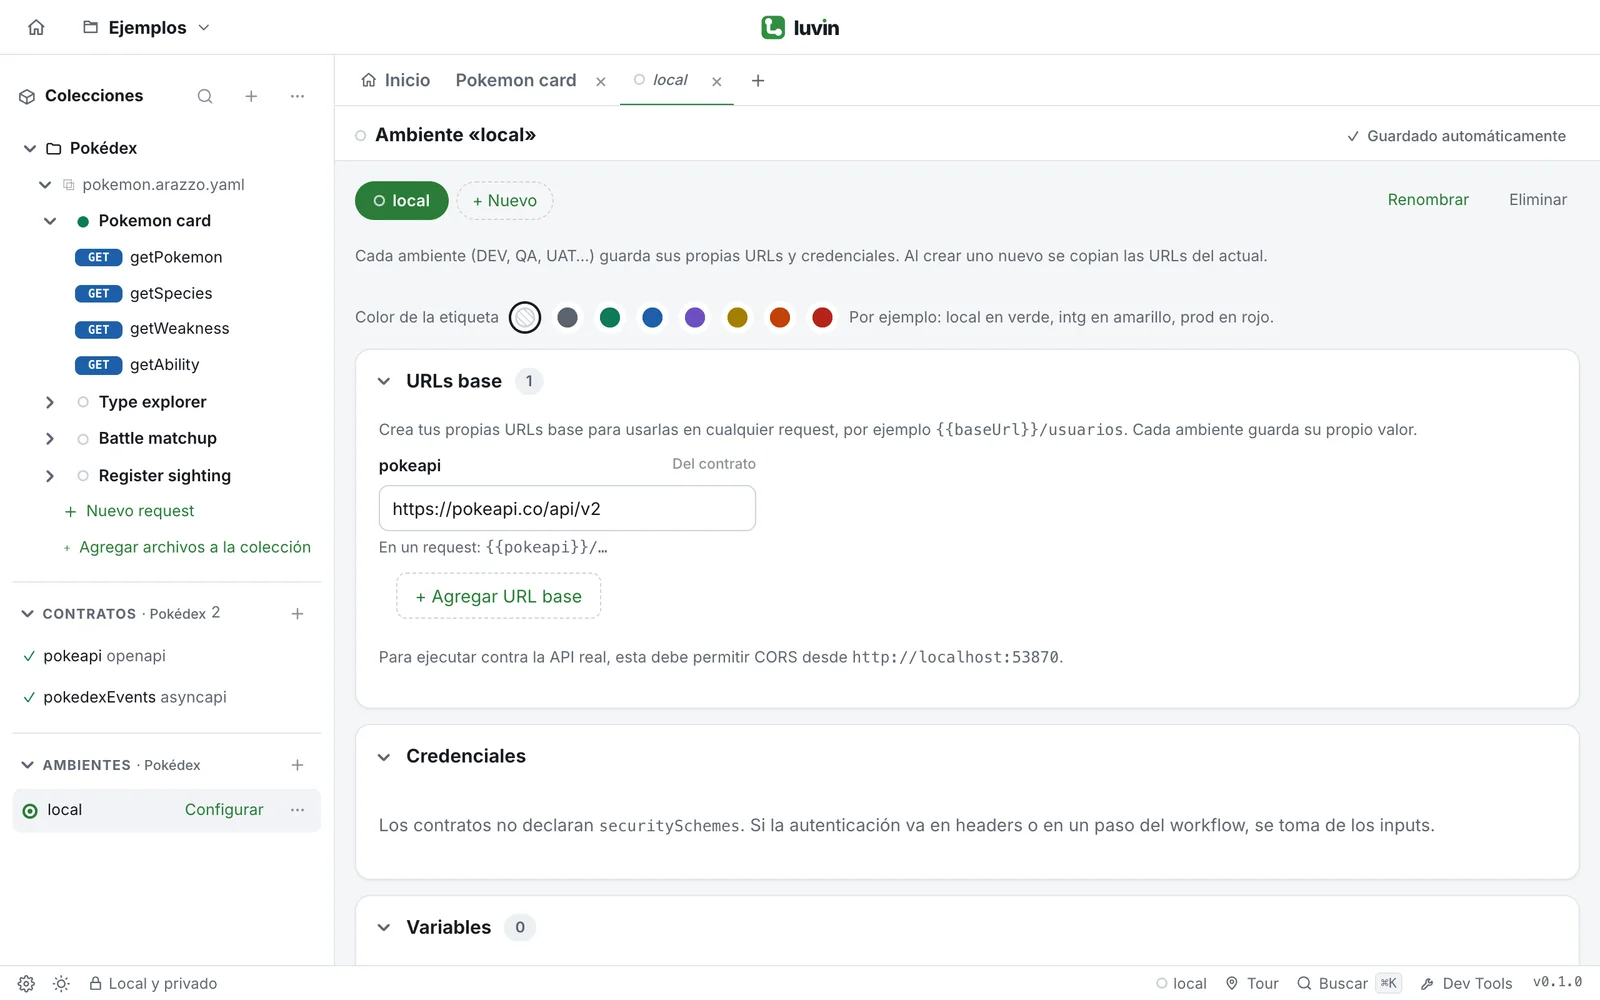
Desde la documentación del contrato, Autorizar abre el ambiente. Desde la tarjeta de un workflow en Del contrato, Abrir el ambiente también. Los valores se guardan cifrados en tu equipo, nunca en el archivo del ambiente.
Cómo se envía cada tipo
Sección titulada «Cómo se envía cada tipo»| Esquema en el contrato | Qué pegas | Qué envía Luvin |
|---|---|---|
apiKey, en header |
La clave | El header que nombra el contrato, con la clave. |
apiKey, en query |
La clave | El parámetro de query que nombra el contrato. |
apiKey, en cookie |
La clave | Una cookie con el nombre que da el contrato. |
http bearer |
El token | Authorization: Bearer <token> (no se repite si ya escribiste Bearer ). |
http basic |
usuario:contraseña |
Authorization: Basic <base64> (un valor que ya empieza con Basic se envía tal cual). |
oauth2 |
Un access token | Authorization: Bearer <token>. |
openIdConnect |
Un access token | Authorization: Bearer <token>. |
Aquí Luvin no pide el token de OAuth 2.0 por ti: pegas uno. Para que Luvin lo pida y lo renueve, configura OAuth 2.0 en la pestaña Autorización del workflow. Mira OAuth 2.0.
Tipo de seguridad no soportado
Sección titulada «Tipo de seguridad no soportado»Cualquier otro esquema (por ejemplo mutualTLS) muestra la nota Tipo de seguridad no soportado; se ignorará. Luvin no envía nada para él. Usa la pestaña Autorización del workflow o un input si la API necesita otra cosa.
Cuando el contrato no declara nada
Sección titulada «Cuando el contrato no declara nada»La sección dice Los contratos no declaran securitySchemes. Si la autenticación va en headers o en un paso del workflow, se toma de los inputs. Entonces las credenciales vienen de los inputs del workflow, o de una autorización que configures en la pestaña del workflow.
Bueno saber
Sección titulada «Bueno saber»- Si una operación lista varias alternativas, Luvin usa la primera que no esté vacía. Todos los esquemas de una alternativa se envían.
- Los casos que prueban una llamada sin credenciales van sin ninguna de estas.
- Se aplican contra la API real. En simulación ninguna llamada sale de tu computadora.
- Cuando eliges cualquier otra opción en la pestaña Autorización del workflow, los pasos de esa API dejan de usar estas credenciales.