
Autorización
Autorización de la colección
Configura una autorización para todos los requests de una colección, mira qué requests la usan, haz que un request no la use y encuentra dónde se guarda.
La autorización de la colección es la que usan todos los requests con Heredar de la colección. La configuras una vez y la cambias en un solo lugar.
Ejemplo
Sección titulada «Ejemplo»La API de tu tienda pide un bearer token en cada llamada.
- Haz clic en el nombre de la colección en la barra lateral. Se abre el resumen de la colección.
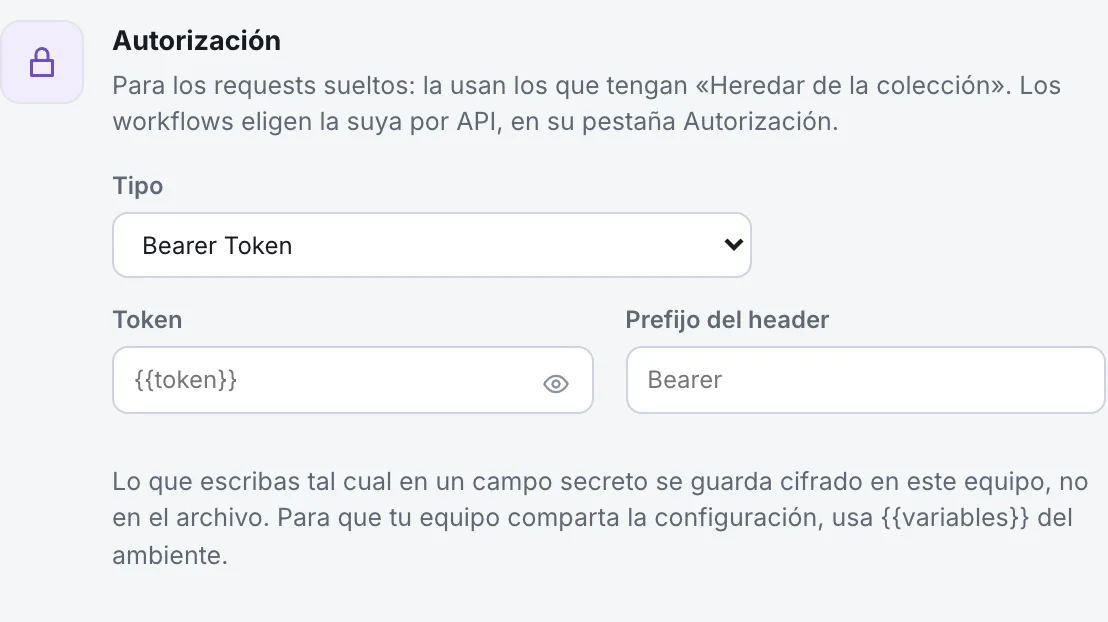
- En la tarjeta Autorización, abre Tipo y elige Bearer Token.
- En Token, escribe
{{token}}. Deja Prefijo del header enBearer. - Abre un request que esté en Heredar de la colección, pulsa Enviar y abre Request enviado. El header
Authorizationestá ahí, acortado.
La tarjeta dice: Para los requests sueltos: la usan los que tengan «Heredar de la colección». Los workflows eligen la suya por API, en su pestaña Autorización.
La tarjeta ofrece los mismos tipos que un request, salvo Heredar de la colección: AWS Sig v4, Basic Auth, Bearer Token, Digest Auth, NTLM Auth, OAuth 1.0, OAuth 2.0, WSSE Auth, API Key, Akamai EdgeGrid y Sin autorización. Cada uno se explica en su página, por ejemplo Bearer Token.
Una colección nueva empieza en Sin autorización, así que los requests que heredan salen sin autorización: Los requests que heredan de la colección se envían sin autorización.
Qué requests la usan
Sección titulada «Qué requests la usan»- Todos los requests HTTP y GraphQL cuyo Tipo es Heredar de la colección. Es el valor por defecto de los requests nuevos de esos tipos.
- Un request lo indica: Usa la autorización de la colección: Bearer Token.
- En Headers, la fila
Authorizationdice Heredada de la colección · Bearer Token. - Los workflows no la usan, salvo que una API esté en Heredar de la colección en la pestaña del workflow.
Hacer que un request no la use
Sección titulada «Hacer que un request no la use»- Abre el request y haz clic en Autorización.
- En Tipo, elige Sin autorización (no enviar nada) u otro tipo (usar el suyo).
OAuth 2.0 en la colección
Sección titulada «OAuth 2.0 en la colección»Con OAuth 2.0, la tarjeta tiene Obtener token nuevo y Borrar token. Todos los requests que heredan comparten un mismo token. Cambiar la autorización de la colección lo descarta. Mira OAuth 2.0.
Dónde se guarda
Sección titulada «Dónde se guarda»En collection.yaml, en la carpeta de la colección, bajo auth. Los secretos escritos tal cual no van al archivo:
version: 1name: Shopauth: type: bearer token: "{{token}}" prefix: BearerCon Sin autorización, la clave auth no se escribe. Un secreto escrito tal cual, por ejemplo abc123 en Token, se guarda cifrado en tu equipo y el archivo conserva solo type: bearer. Tu equipo no lo recibe. Usa {{token}} y completa el valor en cada ambiente. Mira Secretos.