
Autorización
Resumen de la autorización
El mapa de todo lo que hay sobre autorización en Luvin - los cuatro lugares donde vive, cuál usar y qué gana cuando se superponen.
La autorización es la forma en que Luvin demuestra quién es ante una API: una clave, una contraseña, un token o una firma. Luvin tiene doce maneras de hacerlo y cuatro lugares donde configurarla. Esta página es el mapa.
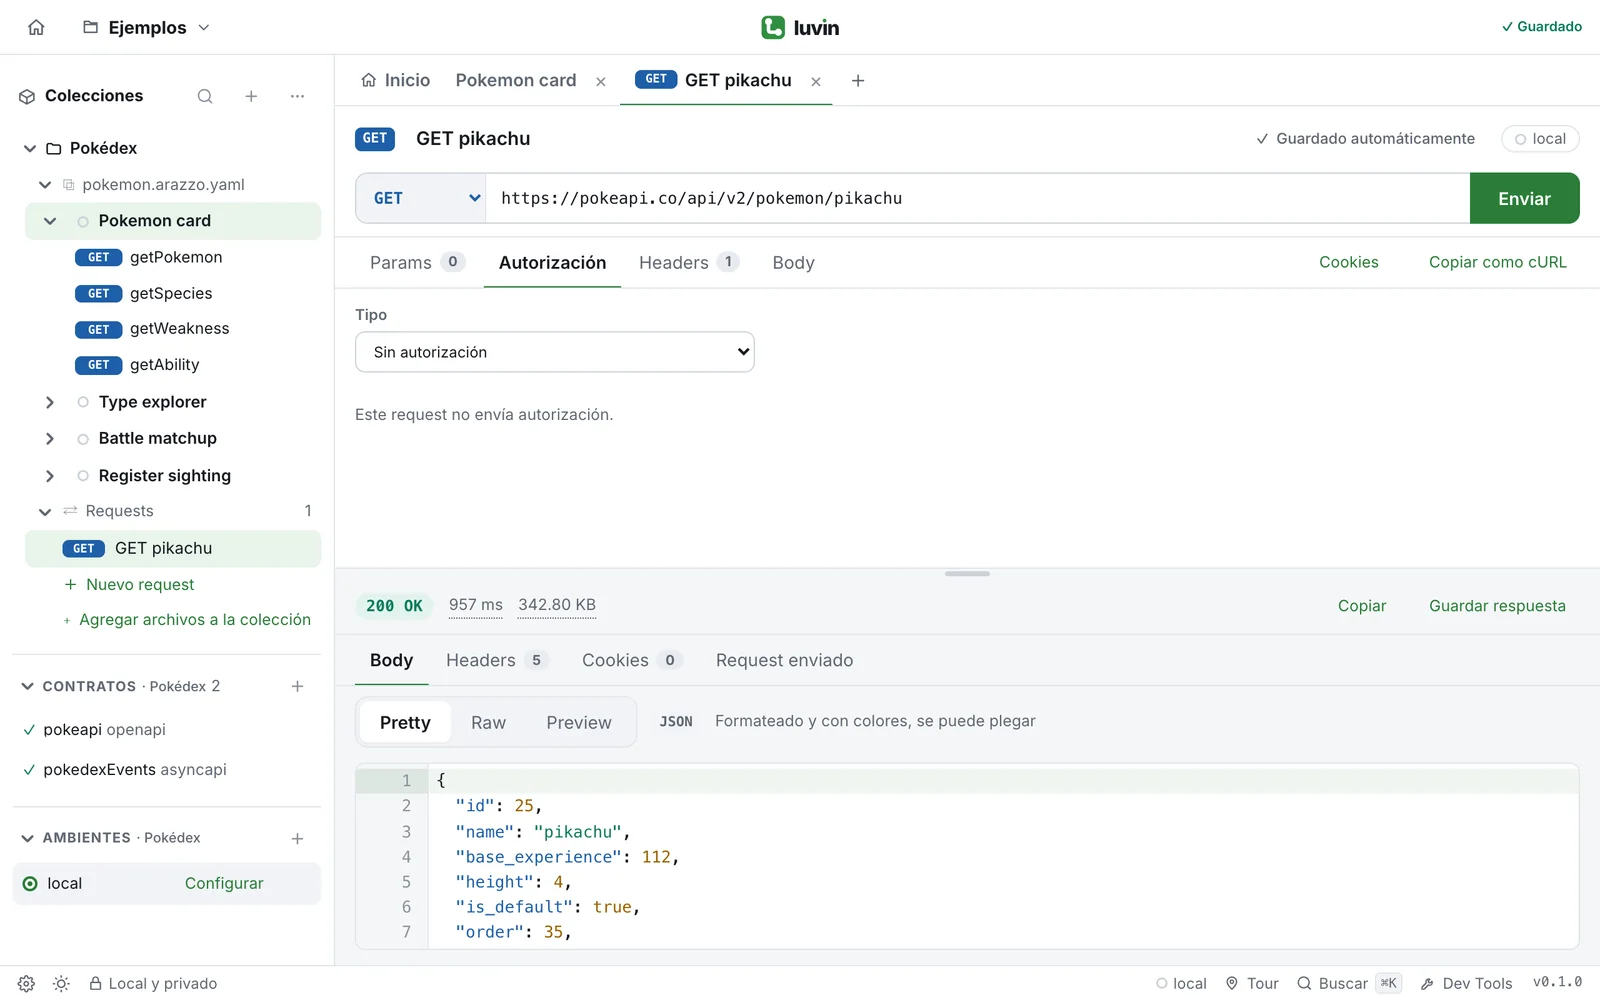
Ejemplo: el mismo token en dos lugares
Sección titulada «Ejemplo: el mismo token en dos lugares»Supón que la API de tu tienda pide Authorization: Bearer abc123.
- Para un request, abre su pestaña Autorización, elige Bearer Token y escribe
abc123en Token. - Para todos los requests de una colección, configura Bearer Token una vez en el resumen de la colección y deja los requests en Heredar de la colección.
- Para un workflow, configúralo una vez por API en la pestaña Autorización del workflow.
Los tres usan los mismos tipos y los mismos campos. Solo cambia el lugar.
Los cuatro lugares
Sección titulada «Los cuatro lugares»| Lugar | Qué cubre | Dónde se configura |
|---|---|---|
| Un request | Ese request | Pestaña Autorización del request |
| La colección | Todos los requests con Heredar de la colección | Tarjeta Autorización del resumen de la colección |
| Un workflow | Los pasos de un workflow, API por API | Pestaña Autorización del workflow |
| El ambiente | Las credenciales que pide el contrato, que los pasos de un workflow usan por defecto | Sección Credenciales del ambiente |
Detalles y recorrido de clics: Dónde se aplica la autorización.
Quiero… uso…
Sección titulada «Quiero… uso…»| Quiero… | Uso | Página |
|---|---|---|
| Enviar una clave fija en un header o en la URL | API Key | API Key |
| Enviar usuario y contraseña | Basic Auth | Basic Auth |
| Enviar un token que ya tengo | Bearer Token | Bearer Token |
| Obtener un token de un servidor de autorización y renovarlo | OAuth 2.0 | OAuth 2.0 |
| Firmar cada request con claves de consumidor y de token | OAuth 1.0 | OAuth 1.0 |
Responder a un desafío Digest con 401 |
Digest Auth | Digest Auth |
| Llamar a un servidor Windows o de intranet | NTLM Auth (app de escritorio) | NTLM Auth |
| Llamar a una API en AWS con claves IAM | AWS Sig v4 | AWS Sig v4 |
| Llamar a una API detrás de Akamai | Akamai EdgeGrid | Akamai EdgeGrid |
| Llamar a un servicio SOAP o legado | WSSE Auth | WSSE Auth |
| Usar la misma autorización en todos los requests de una colección | Heredar de la colección | Heredar y Sin autorización |
| Enviar un request sin credenciales | Sin autorización | Heredar y Sin autorización |
| Que un workflow use lo que declara el contrato | Del contrato | Credenciales del contrato |
Qué gana cuando se superponen
Sección titulada «Qué gana cuando se superponen»En un request, de lo más específico a lo menos:
- Un header que escribiste tú en la pestaña Headers. En Basic Auth, Bearer Token y OAuth 2.0, tu header
Authorizationse respeta y Luvin no agrega nada. En API Key en un header, se respeta tu header del mismo nombre. - El Tipo del request. Si es Heredar de la colección, se usa el tipo de la colección. Si la colección no tiene ninguno, el request va sin autorización.
En un paso de un workflow, de lo más específico a lo menos:
- Solo este workflow, si lo configuraste para esa API.
- Todos los workflows, si lo configuraste para esa API. Si dice Heredar de la colección, se usa la autorización de la colección.
- Las credenciales del contrato, tomadas del ambiente activo.
Un caso que prueba una llamada sin credenciales siempre va sin autorización, configures lo que configures.
Dónde van los secretos
Sección titulada «Dónde van los secretos»Una contraseña, un token o una clave escritos tal cual se guardan cifrados en tu equipo y no van a los archivos ni a git. Usa {{variables}} para compartir la configuración. Mira Secretos y qué va a los archivos.